
総務省がNICTの注意喚起を踏まえ、対策を呼びかけ
アプリやWebサービスを提供・運営している事業者の皆様へ。開発・運用を委託している場合も、自社のサービスが接続するサーバの安全性について、担当者や委託先へ確認してください。
総務省は2026年10月13日、NICT(情報通信研究機構)が確認した攻撃手法を紹介し、事業者・関係団体に必要なセキュリティ対策の徹底を呼びかけました。本記事では、NICTによる技術的な注意喚起と、総務省の呼びかけを併せて紹介します。
公開アプリの情報が、接続先サーバへの攻撃に使われる
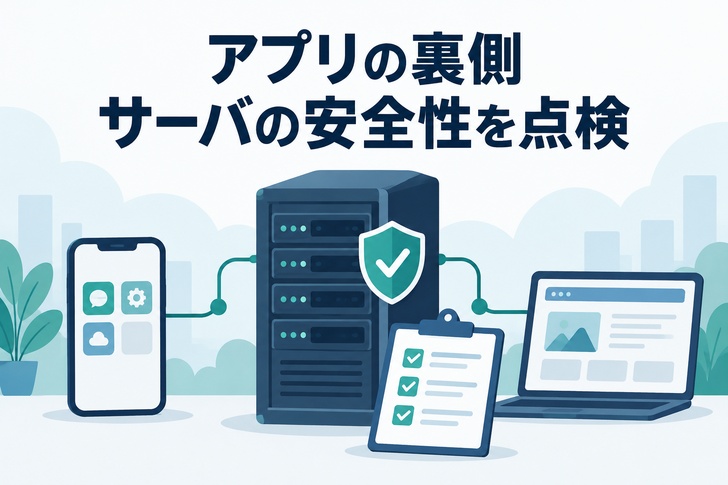
NICTの脅威情報分析チームLETTICEは、公開されているAndroidアプリを解析し、得られた情報を接続先サーバへの攻撃に利用する手法を確認しました。「A2B攻撃(App-to-Backend Attack)」と呼んでいます。
攻撃者はアプリから接続先や通信の仕組みを調べ、対象に合わせた攻撃を行います。アプリとサーバの間で情報をやり取りする仕組みがAPIです。アプリの裏側で、ログイン認証や利用者情報の管理などを担うサーバは「バックエンドサーバ」と呼ばれます。
アプリ自体に脆弱性がなくても、サーバ側の不備が情報漏えいにつながるおそれがあります。NICTは、同様の問題がiOSアプリやWebサービスのバックエンドAPIでも起こる可能性を示しています。すべてのサービスに被害があるという意味ではありません。
アプリ側の制御だけに依存せず、サーバ側を確認
総務省は、利用者側から届く通信を信頼できるとは限らないことを前提に、サーバ側で認証・認可・入力値の検証を行う重要性を説明しています。
認証は「誰からのアクセスか」、認可は「その人にその操作や情報へのアクセスを認めてよいか」を確認することです。入力値の検証では、受け取ったデータが想定した形式や条件に合っているかを確かめます。画面上で操作を制限しているだけでは、サーバ側の確認が十分とは判断できません。
担当者・委託先と、侵害確認・点検・暫定対策を進める
NICTはAndroidアプリを公開する事業者に、侵害の確認、脆弱性の点検、暫定的な緩和策の3つを案内しています。総務省もこれらの早急な実施をNICTの推奨として紹介しています。具体的な対応は、自社の構成と運用状況に合わせて担当者・委託先と判断してください。
まず、公開アプリやWebサービス、それらが接続するAPI・サーバ、開発・運用の担当先を整理します。そのうえで、次の項目について確認状況と対応予定を共有すると、作業を進めやすくなります。
- 侵害の確認:公開APIやサーバを洗い出し、アクセスログなどに不審なアクセスや情報の不正取得の形跡がないか確認する。
- 脆弱性の点検:APIやサーバ側の認証・認可、入力値の検証、設定に不備がないか点検する。
- 暫定的な緩和策:必要に応じ、不要なAPIの停止、アクセス制限、監視強化、認証情報の無効化・再発行などを検討・実施する。
上記の確認結果に加え、未確認項目、対応担当者、次の報告予定を記録することをお勧めします。
詳細は公式資料を確認してください
侵害指標(IoC)は、不正な侵入などの痕跡を調べる手がかりです。具体的な指標や技術的な点検項目はCYNEX Libraryの最新案内を参照し、開発・運用担当者やセキュリティの専門事業者へ確認してください。NICTは個別システムの診断や技術相談には対応していないと案内しています。
- 総務省「不正アクセスによる情報漏えい等の事案を踏まえた対応について(公開アプリの解析情報を悪用した攻撃への注意喚起)」(2026年10月13日公表)
- NICT「【注意喚起】相次ぐ情報漏えい、その原因の一つは『アプリ解析からのサーバ攻撃』」(2026年10月13日公表)
- NICT CYNEX Library:A2B攻撃の注意喚起・対策の詳細案内(2026年10月13日公表)
情報確認日:2026年10月14日。